물리적인 서버를 갖고 있지 않아도, 비용만 내면 서버를 임대해서 사용할 수 있는 서비스이다.
눈으로 볼 수는 있지만, 그 실체를 볼 수는 없다.
비용이 들지만, 물리적인 비용이 절감된다. 예를 들어 서버실에 문제가 생길 경우 회의를 하고 부품 발주를 하는 등의 비용이 절감된다. 시간적 비용, 물리적 비용 등이 발생하지 않는다.
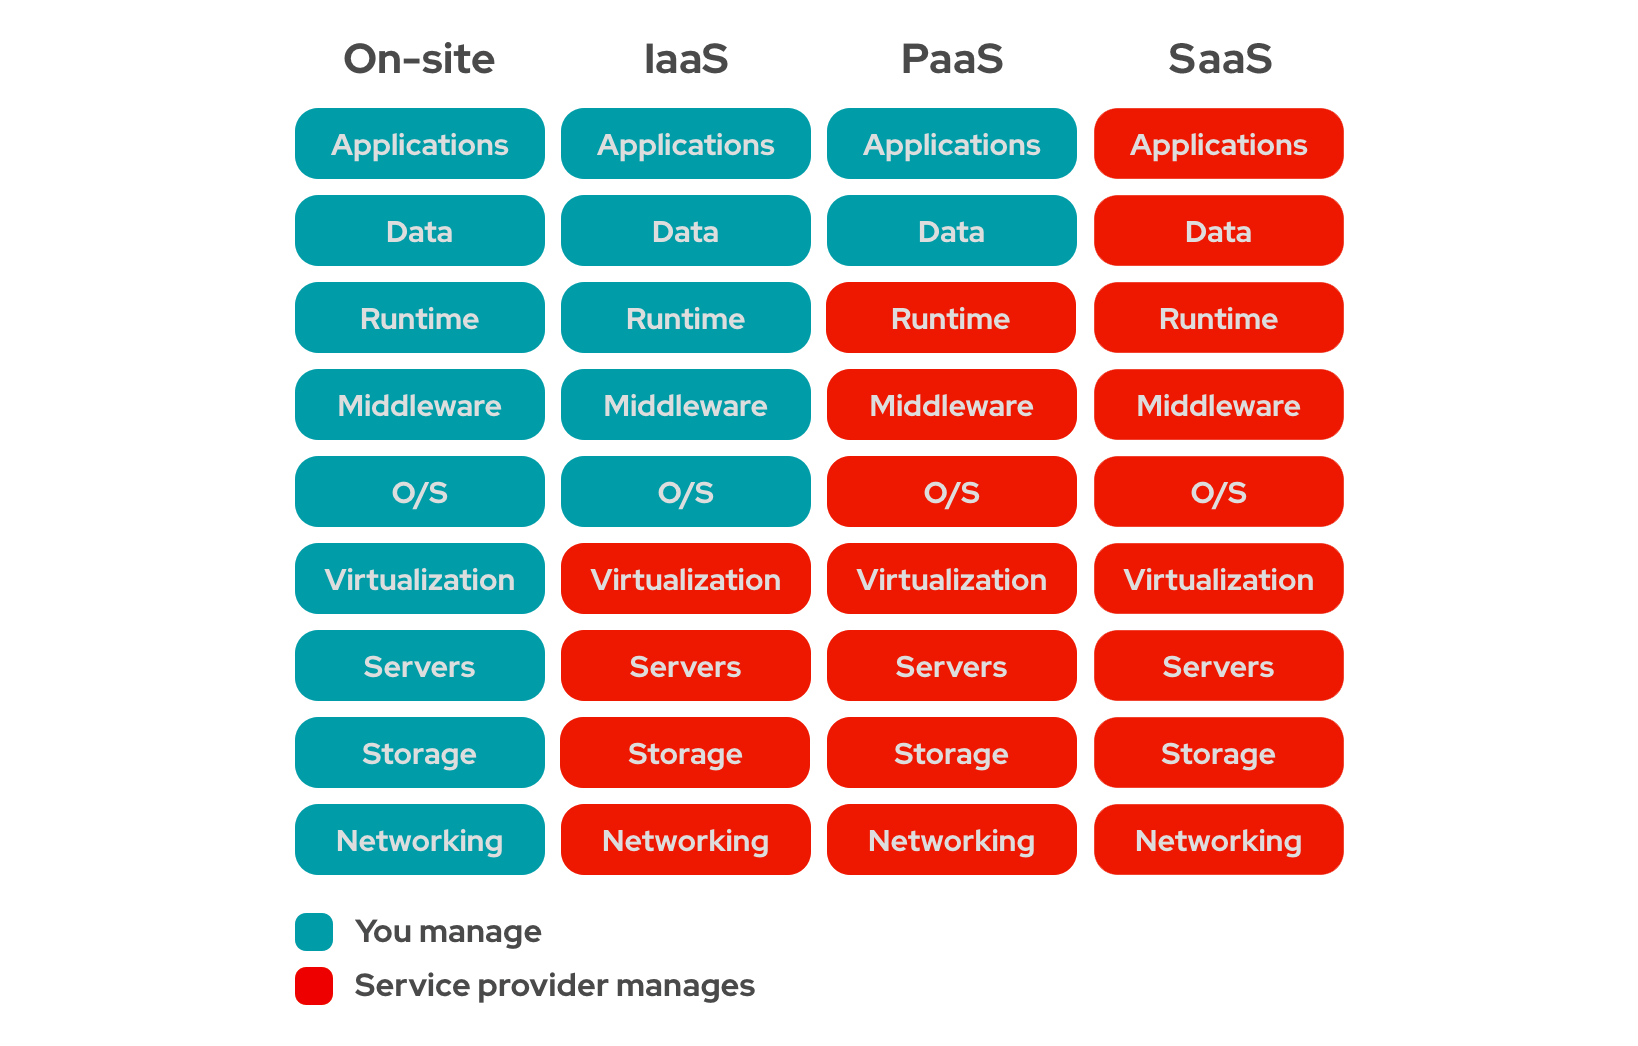
클라우드 컴퓨팅 서비스 유형
온사이트(온프레미스) - 스토리지, 서버 등 모든 것(장비 등)을 다 준비해야 한다.
IaaS
인프라를 제공하는 클라우드 서비스 유형
인프라에는 서버. 네트워크, 스토리지 등 하드웨어 영역과 가상화 기능이 해당
클라우드 공급자는 해당 인프라 영역을 관리하고 서비스를 제공하며, 클라우드 사용 자가 나머지 영역을 직접 관리하는 구조
네트워크, 저장장치, 가상화, 서버 제공 but 그외 운영체제 등은 사용자가 선택해야 한다.
PaaS
플랫폼 형태로 제공되는 클라우드 서비스 유형
데이터와 어플리케이션 외의 모든 것을 제공한다.
클라우드 공급자가 자체적으로 구축한 플랫폼을 제공하며, 클라우드 사용자는 별도의 플랫폼을 구축하지 않고 애플리케이션을 개발 및 관리만 한다.
클라우드 사용자는 애플리케이션 영역만 담당하고 나머지는 클라우드 공급자가 관리 및 제공하는 구조
예) 쿠버네티스 제공하고 이미지를 가져와
IaaS보다 비용이 크게 높아진다.
SaaS
소프트웨어 영역까지 클라우드 공급자가 관리 및 제공하는 유형
클라우드 사용자는 별도의 애플리케이션을 설치하거나 운영할 필요 없이 클라우드 서비스를 제공받을 수 있다.
클라우드 공급자가 모든 것을 제공하고 클라우드 사용자는 서비스만 받는 구조
전부 구성되어 있고 구독료를 내고 쓰는 것들 예) 구글 드라이브
AWS 인스턴스
EC2 → 인스턴스 → 리전 선택 → 아시아 태평양 (서울)
Amazon EC2(Amazon Elastic Compute Cloud)
AWS의 퍼블릭 클라우드 환경에서 확장 가능한 컴퓨팅 자원을 제공하여 가상의 서버를 운영할 수 있는 서비스이다.
여기서 Elastic은 '탄력적인'이라는 뜻이며. 컴퓨팅 자원에 대해 원하는 만큼 확장하거나 축소하여 유연하게 사용할 수 있는 개념으로 이해하면 된다.
리전(region)
클라우드 서비스를 위해 자원이 모여 있는 물리적 데이터 센터의 지리적 위치(지역)
리전은 보통 그 국가의 도시다.
가용 영역(availability zone, AZ)
리전 내 구성된 하나 이상의 개별 데이터 센터
리전 안에 데이터센터가 있다. 한군데만 몰아넣을 시 문제가 생길 수 있어 4개로 나눠서 관리를 한다. 이것이 가용영역이다.
가용 영역은 한 리전 안에 있는 물리적으로 분리된 데이터센터 그룹이다. 각 AZ는 전원, 냉각, 네트워크가 독립적이라 한 곳에 화재나 정전이 나도 다른 AZ는 영향을 받지 않는다.
아시아태평양 서울 리전에는 ap-northeast-2a, 2b, 2c, 2d가 있다. 그 안에 인스턴스를 만든다.
서브넷을 2a와 2c에 나눠 인스턴스를 두면, 한 AZ에 장애가 나도 다른 AZ의 인스턴스가 서비스를 이어갈 수 있다. 이것이 AWS에서 고가용성을 만드는 기본 방식이다.
AWS는 37개의 리전과 117개의 가용 영역을 운영하며, 글로벌 클라우드 인프라를 제공한다.(2025년 12월 기준)
참고로 우리나라에는 서울 리전과 네 개의 가용 영역이 있다.
리전(지역)은 서비스를 사용하는 고객이 어느 위치에 있느냐에 따라 달라지게 된다.
AWS 프리 티어
AWS는 신규 사용자가 클라우드 서비스를 부담 없이 학습할 수 있도록 프리 티어 정책을 제공
크레딧 기반 프리 티어 정책
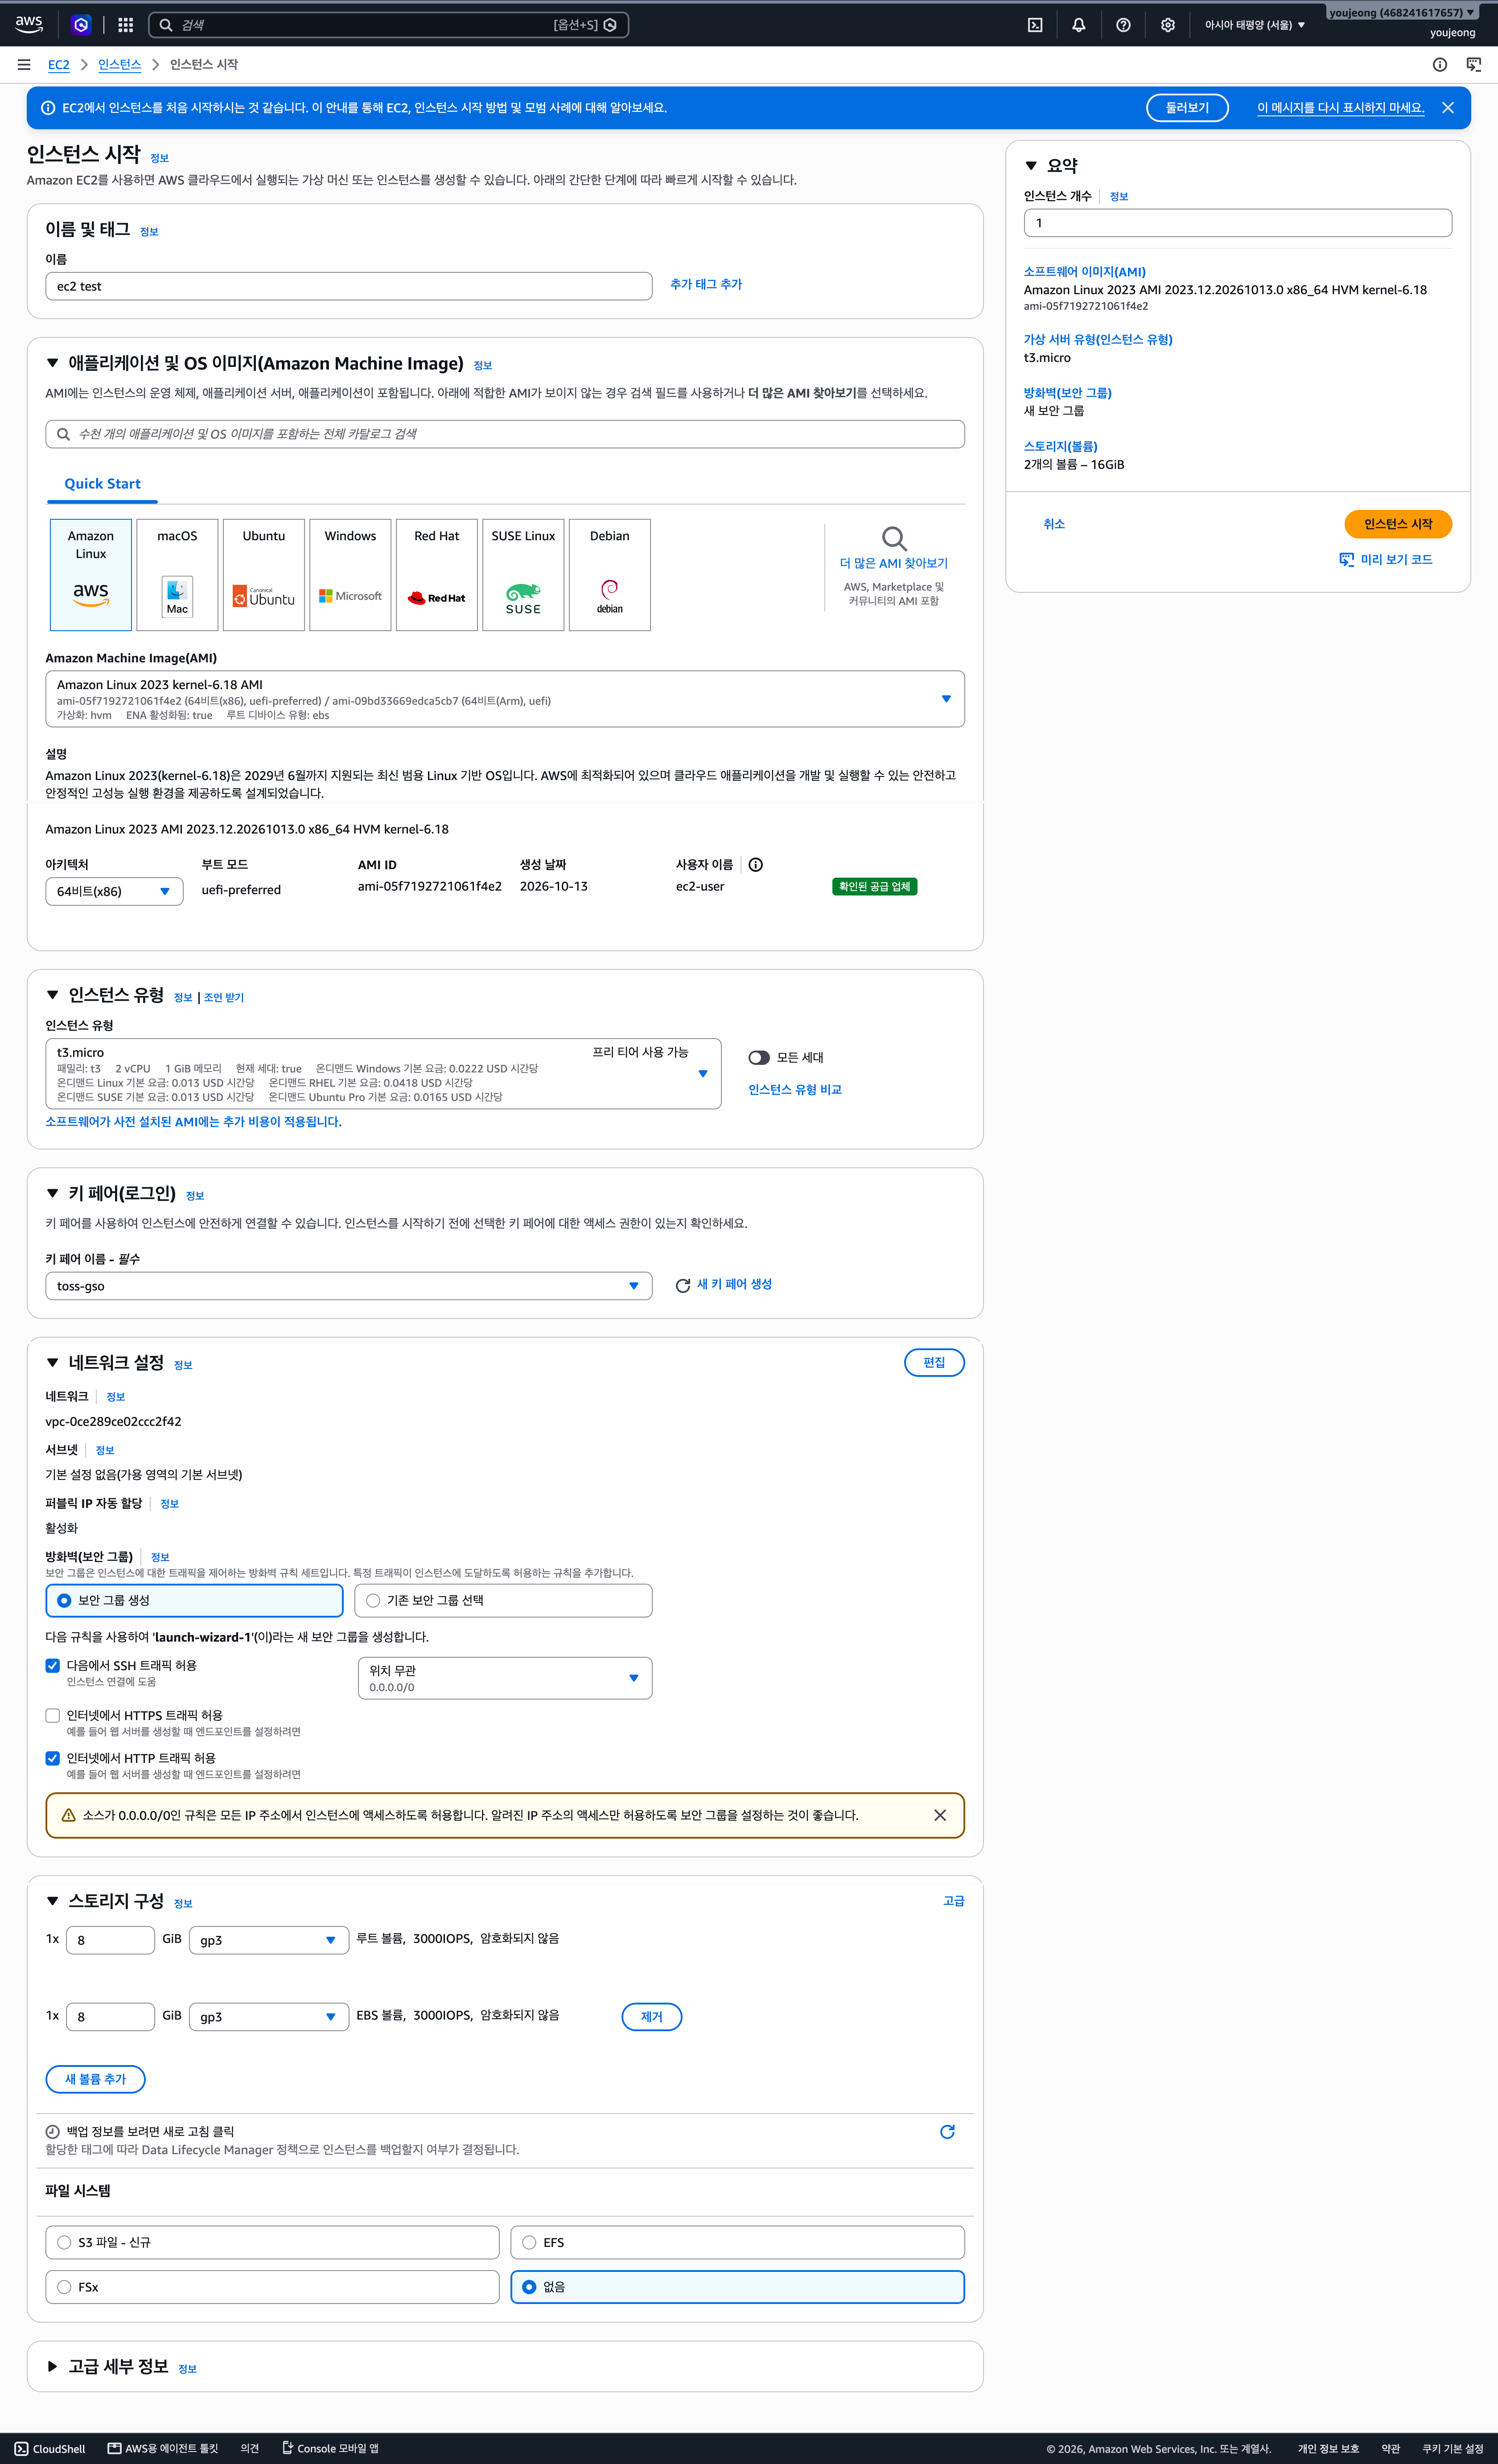
인스턴스 생성
인스턴스 시작
운영체체 및 버전 선택
t3.micro
인스턴스 유형(Instance Type)
CPU와 메모리 사양 결정
t3 → CPU , micro → 메모리 (기본 선택)
t2는 CPU 코어가 1개, t3는 2개
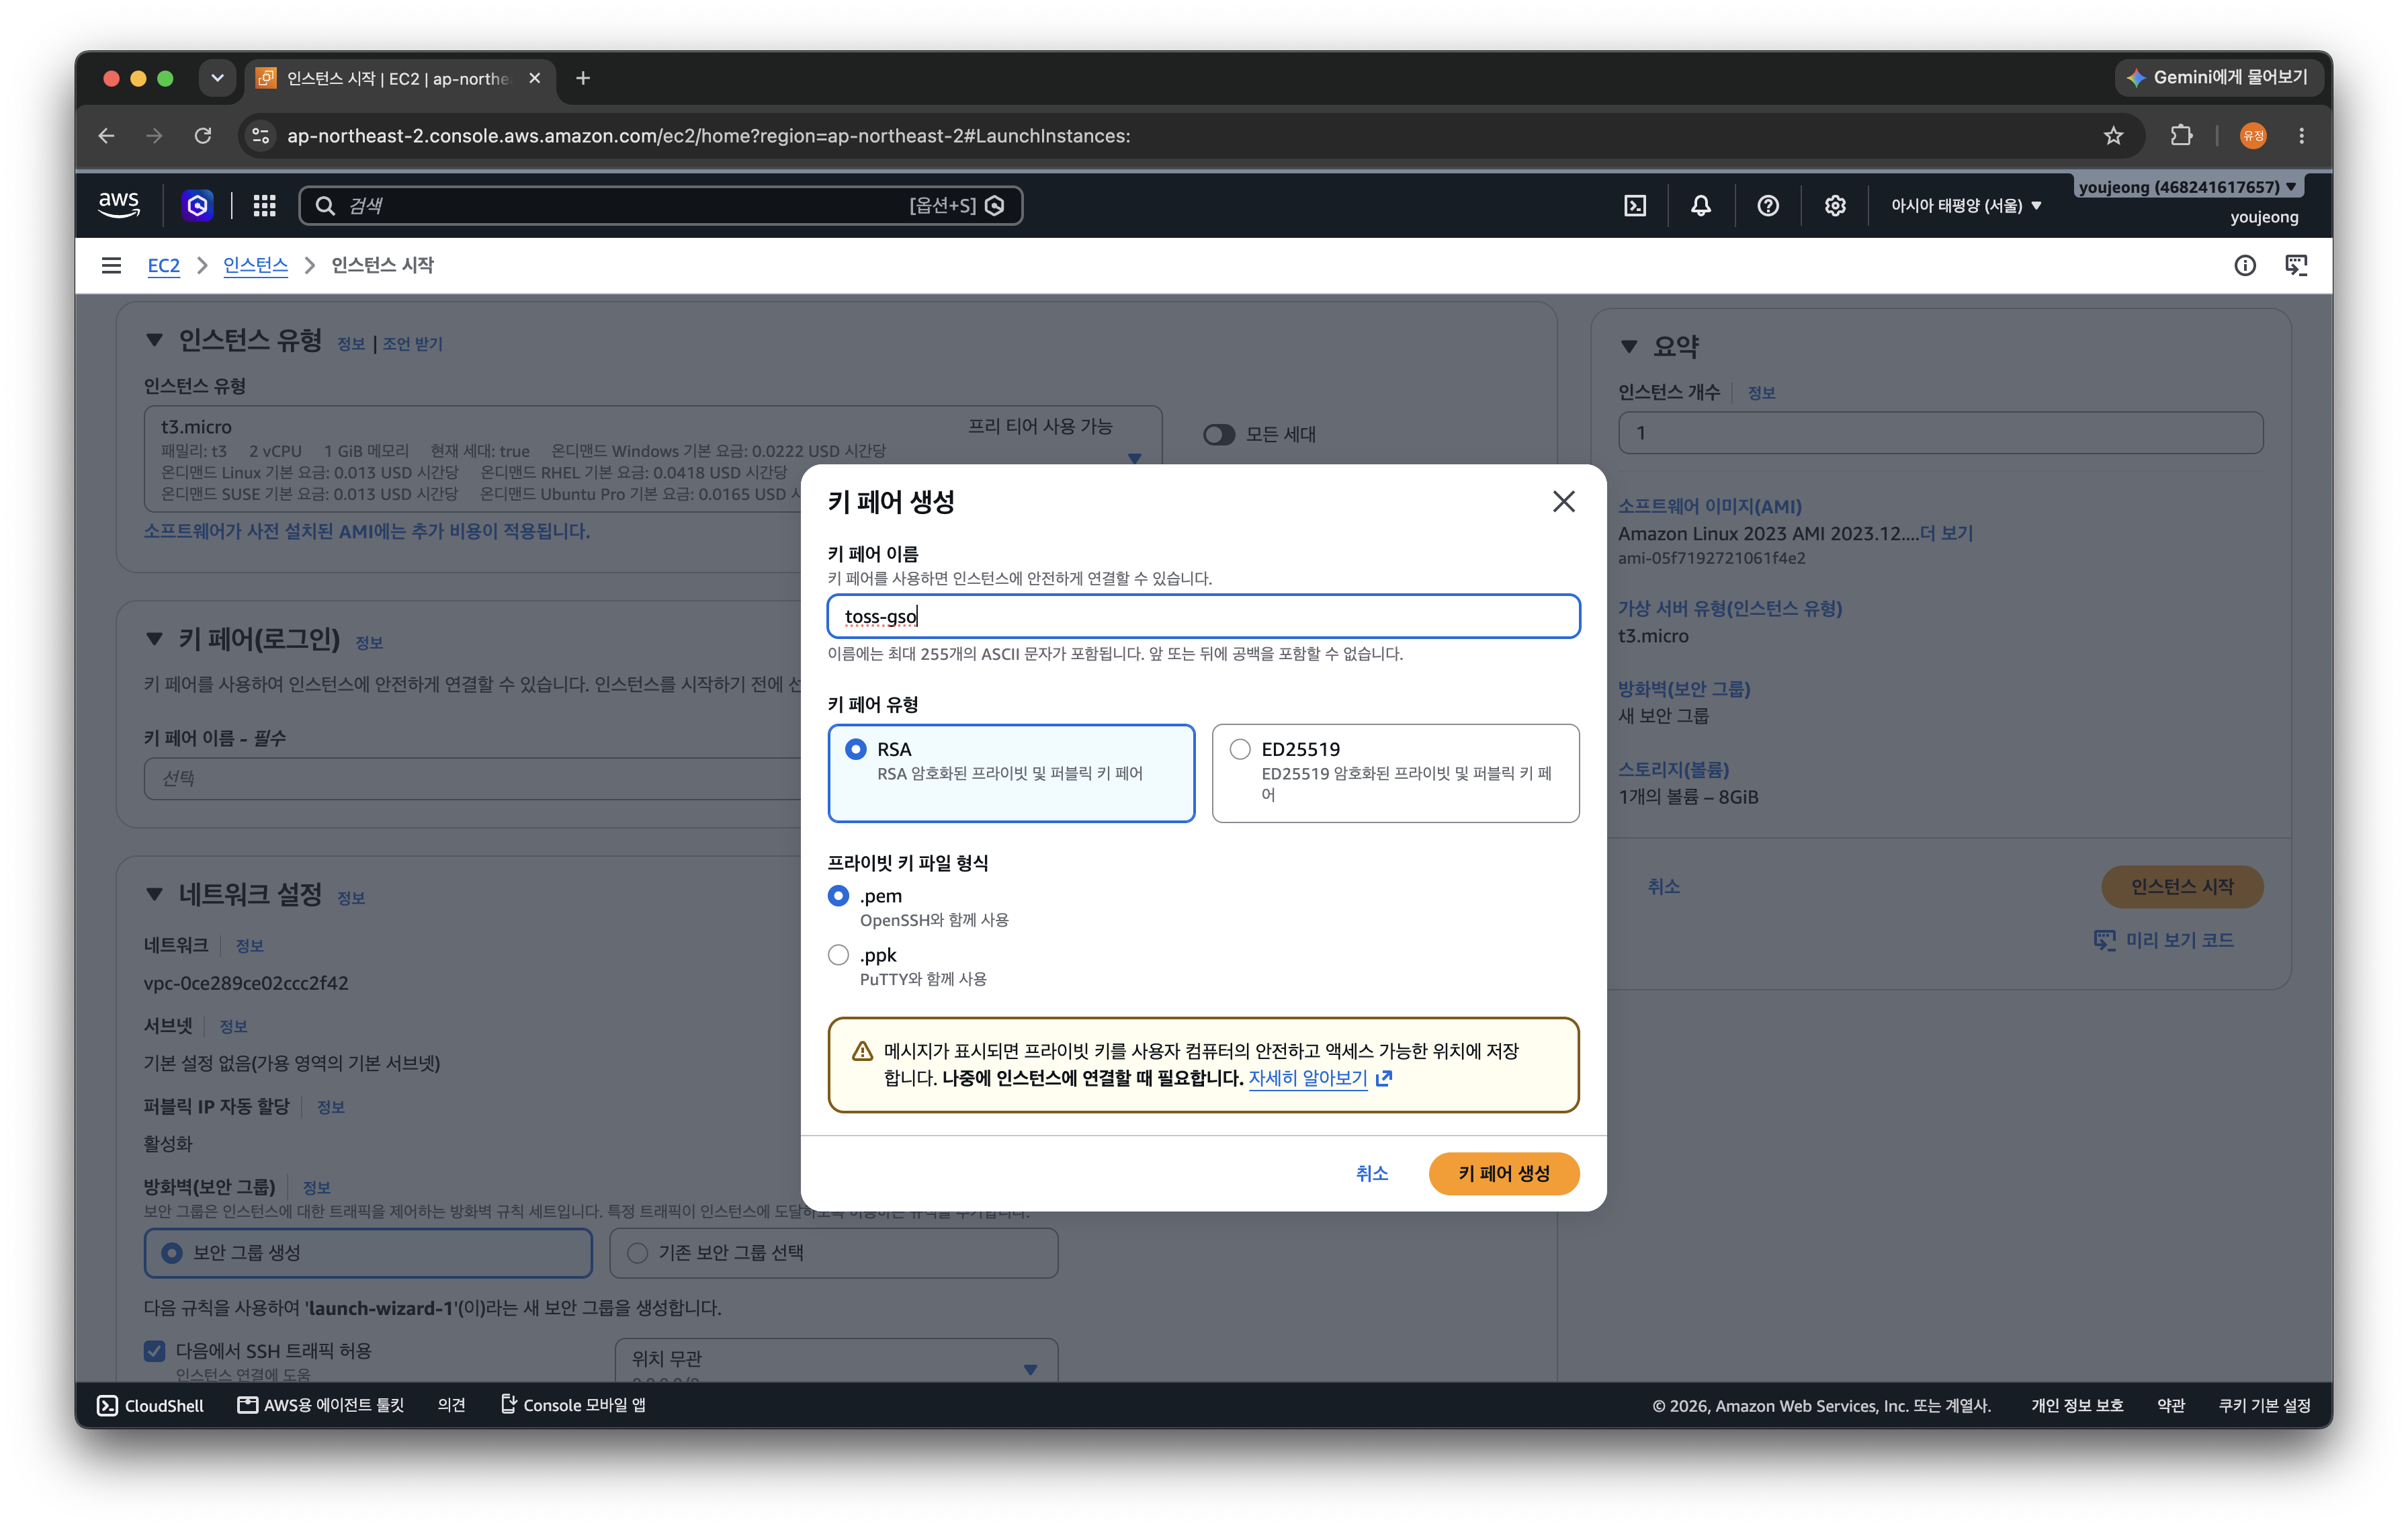
키페어
키페어 생성 후 자동 다운로드
키는 분실 및 이동에 유의하자.
키 페어(key pair)는 Amazon EC2 인스턴스에 SSH로 접근할 때 자격을 증명하는 보안 키다.
키 페어는 퍼블릭 키와 프라이빗 키로 구성됩니다.
퍼블릭 키는 Amazon EC2 인스턴스에 저장되고, 프라이빗 키는 사용자 컴퓨터에 별도로 저장된다.
Amazon EC2 인스턴스를 생성한 후 가상 서버에 접근하여 설정이 필요하면 사용자가 보관하고 있는 프라이빗 키를 활용해서 자격을 증명하고 접근할 수 있다.
위치 무관하게 키 파일만 있으면 접속이 가능하다. 그러므로 키노출 유의해야 한다.
네트워크 정보 - vpc-0ce289ce02ccc2f42 (가상 네트워크의 식별 번호, 일종의 이름)
vpc, 서브넷
EC2 인스턴스가 연결될 네트워크가 기본 VPC라는 뜻이다.
기본 VPC를 선택하면 네트워크를 처음부터 직접 구성하지 않아도 EC2 인스턴스를 쉽게 생성할 수 있다.
구조
VPC: 전체 사설 가상 네트워크 공간
서브넷(Subnet): 네트워크를 나눈 구역
EC2: 그 네트워크 안에서 실행되는 서버
보안 그룹(Security Group): 서버로 들어오고 나가는 트래픽을 제어하는 가상 방화벽
라우팅 테이블(Route Table): 네트워크 트래픽이 어디로 갈지 결정하는 규칙
보안그룹
보안그룹이 방화벽이다.
다음 규칙을 사용하여 'launch-wizard-1'(이)라는 새 보안 그룹을 생성합니다. → launch-wizard-1이라는 방화벽 존이 생성된다.
보안 그룹(security group)은 Amazon EC2 인스턴스의 송수신 트래픽을 제어하는 가상의 방화벽 역할을 한다.
0.0.0.0
소스가 0.0.0.0/0인 규칙은 모든 IP 주소에서 인스턴스에 SSH 트래픽으로 엑세스하도록 허용한다. 알려진 IP 주소의 액세스만 허용하도록 보안 그룹을 설정하는 것이 좋다.
사설망을 벗어나는 공인망을 등록해놓으면 있는 위치에서 접속이 가능하다.
PC들을 연결하는 스위치가 있고 라우터가 있다. 라우터들을 지나서 가다보면 어느 순간부터 사설망이 아닌 공인망으로 가게 된다. 공인 IP주소로 바뀌어서 가는 순간이 있다. 안전하게 이용하려면 이 공인 IP주소를 등록해야 한다. 안전을 위해서는 0.0.0.0/0으로 열어두는 것이 아니라 입력을 해야 한다.
저장공간 - EBS
루트 볼륨 → 기본적으로 내장된 저장공간
예) 노트북의 내장 저장 공간
BS 볼륨 중에서 EC2의 운영체제와 부팅 파일을 저장하는 역할을 하는 볼륨이다.
EBS 볼륨
Amazon EBS는 쉽게 외장 하드디스크와 비슷한 개념으로 연상하면 이해하기 쉽다.
인스턴스에 연결 및 제거를 하는 형태로 구성되는 블록 스토리지다.
자체적으로 추가 장착되는 볼륨을 EBS이라고 한다.
Amazon VPC
Amazon VPC(Virtual Private Cloud)는 AWS 퍼블릭 클라우드 안에서 논리적으로 격리된 가상의 클라우드 네트워크다.
Amazon EC2 인스턴스는 별도로 구성된 Amazon VPC 안에서 생성되며, 해당 VPC를 통해 네트워킹된다.
생성된 인스턴스
인스턴스 시작 누르고 나면 생성이 된다.
생성된 인스턴스 ID 클릭
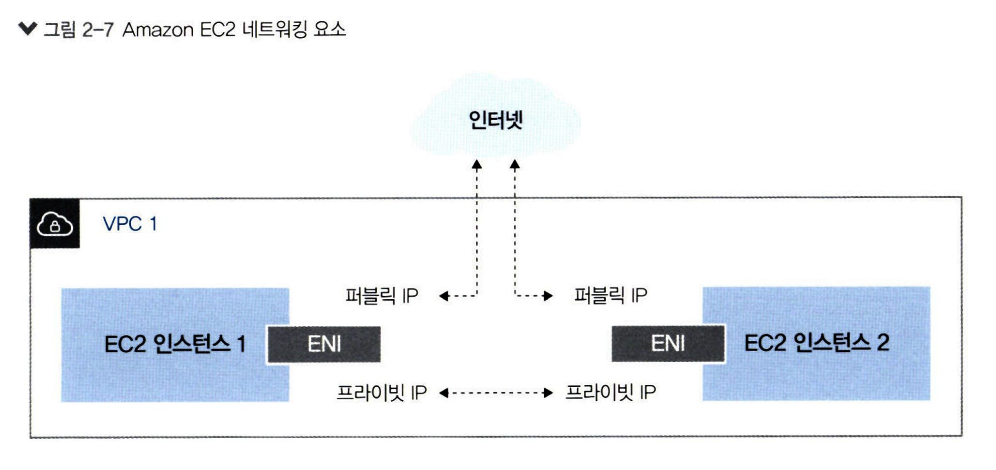
두개의 IP 주소를 할당 받았다 (퍼블릭, 프라이빗)
프라이빗 IP는 내부 구간의 통신용 사설 IP고, 퍼블릭(사설망, VPC) IP는 외부 구간의 통신용 공인 IP이다.
참고) 공인 IP 주소에 ping을 해도 응답이 안된다.
ping에도 돈이 들어서 AWS 보안그룹에서 자동으로 막아놨다.
사설 IP주소 대역 안에 프라이빗 IP주소가 생겼다.
➜  linux_nfs git:(master) ✗ ping 15.165.205.229
PING 15.165.205.229 (15.165.205.229): 56 data bytes
Request timeout for icmp_seq 0
Request timeout for icmp_seq 1
Request timeout for icmp_seq 2
Request timeout for icmp_seq 3
Request timeout for icmp_seq 4
Request timeout for icmp_seq 5
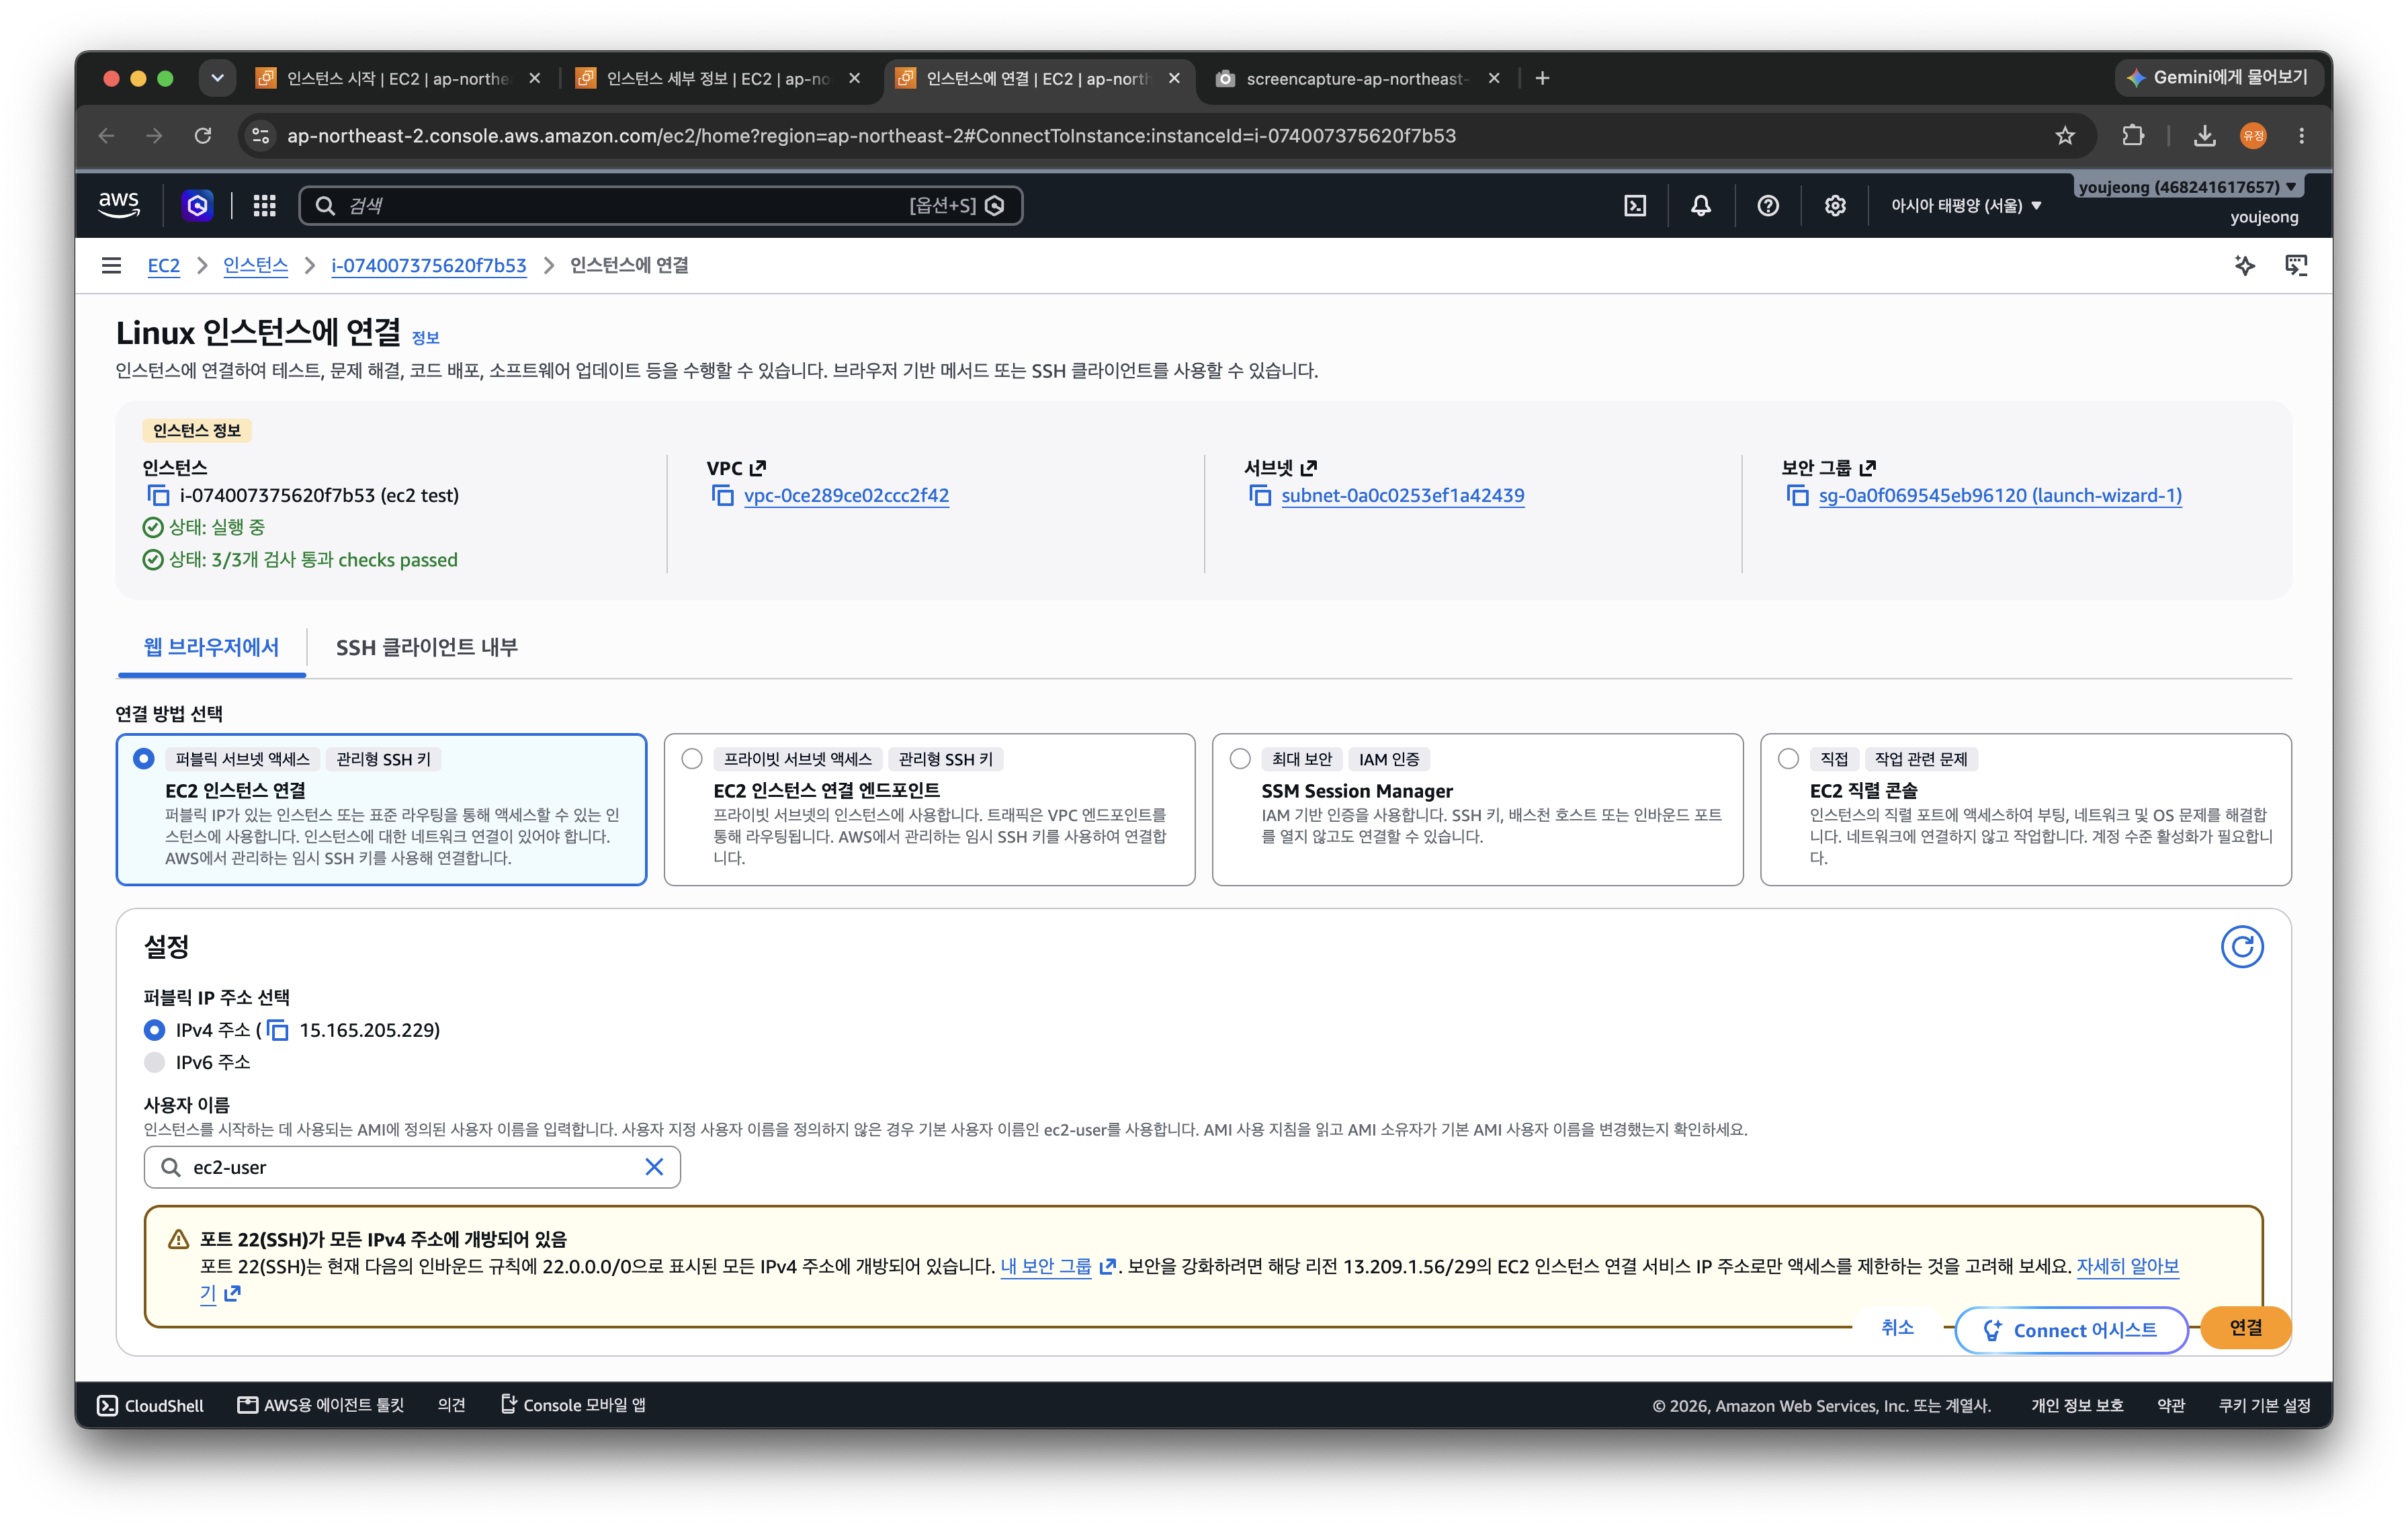
연결
연결 클릭
연결방식 두가지
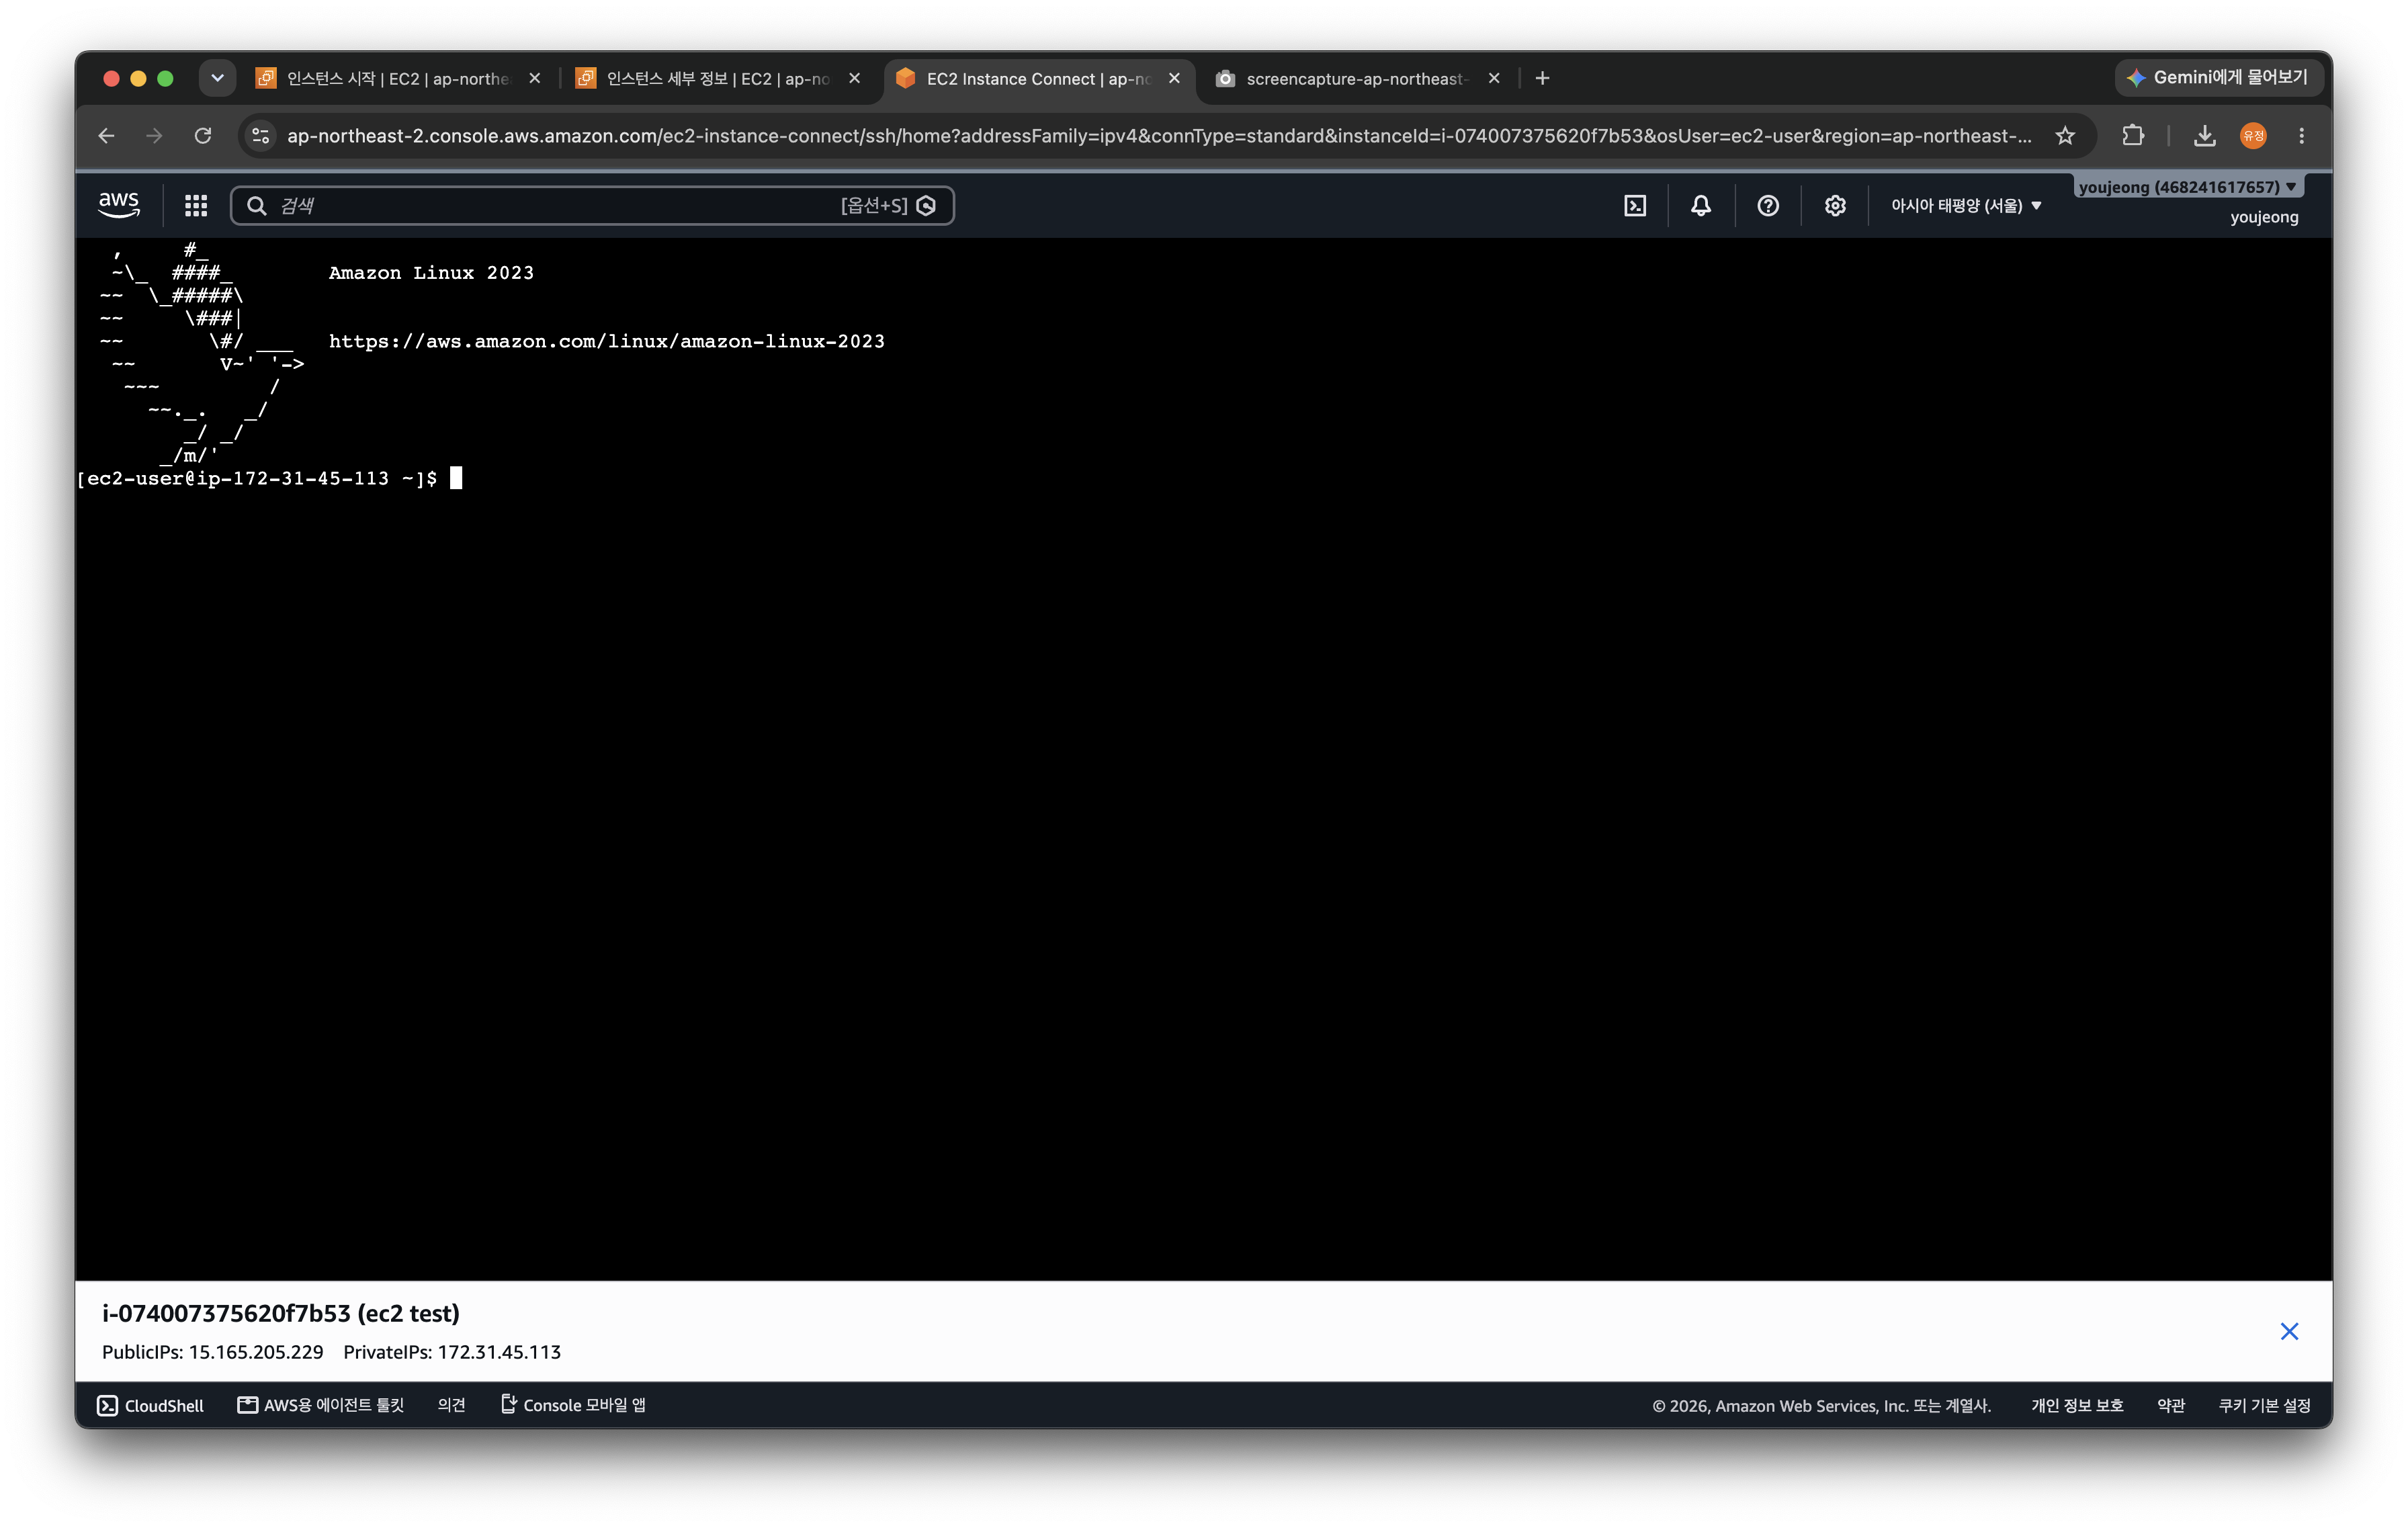
웹에서 바로 연결
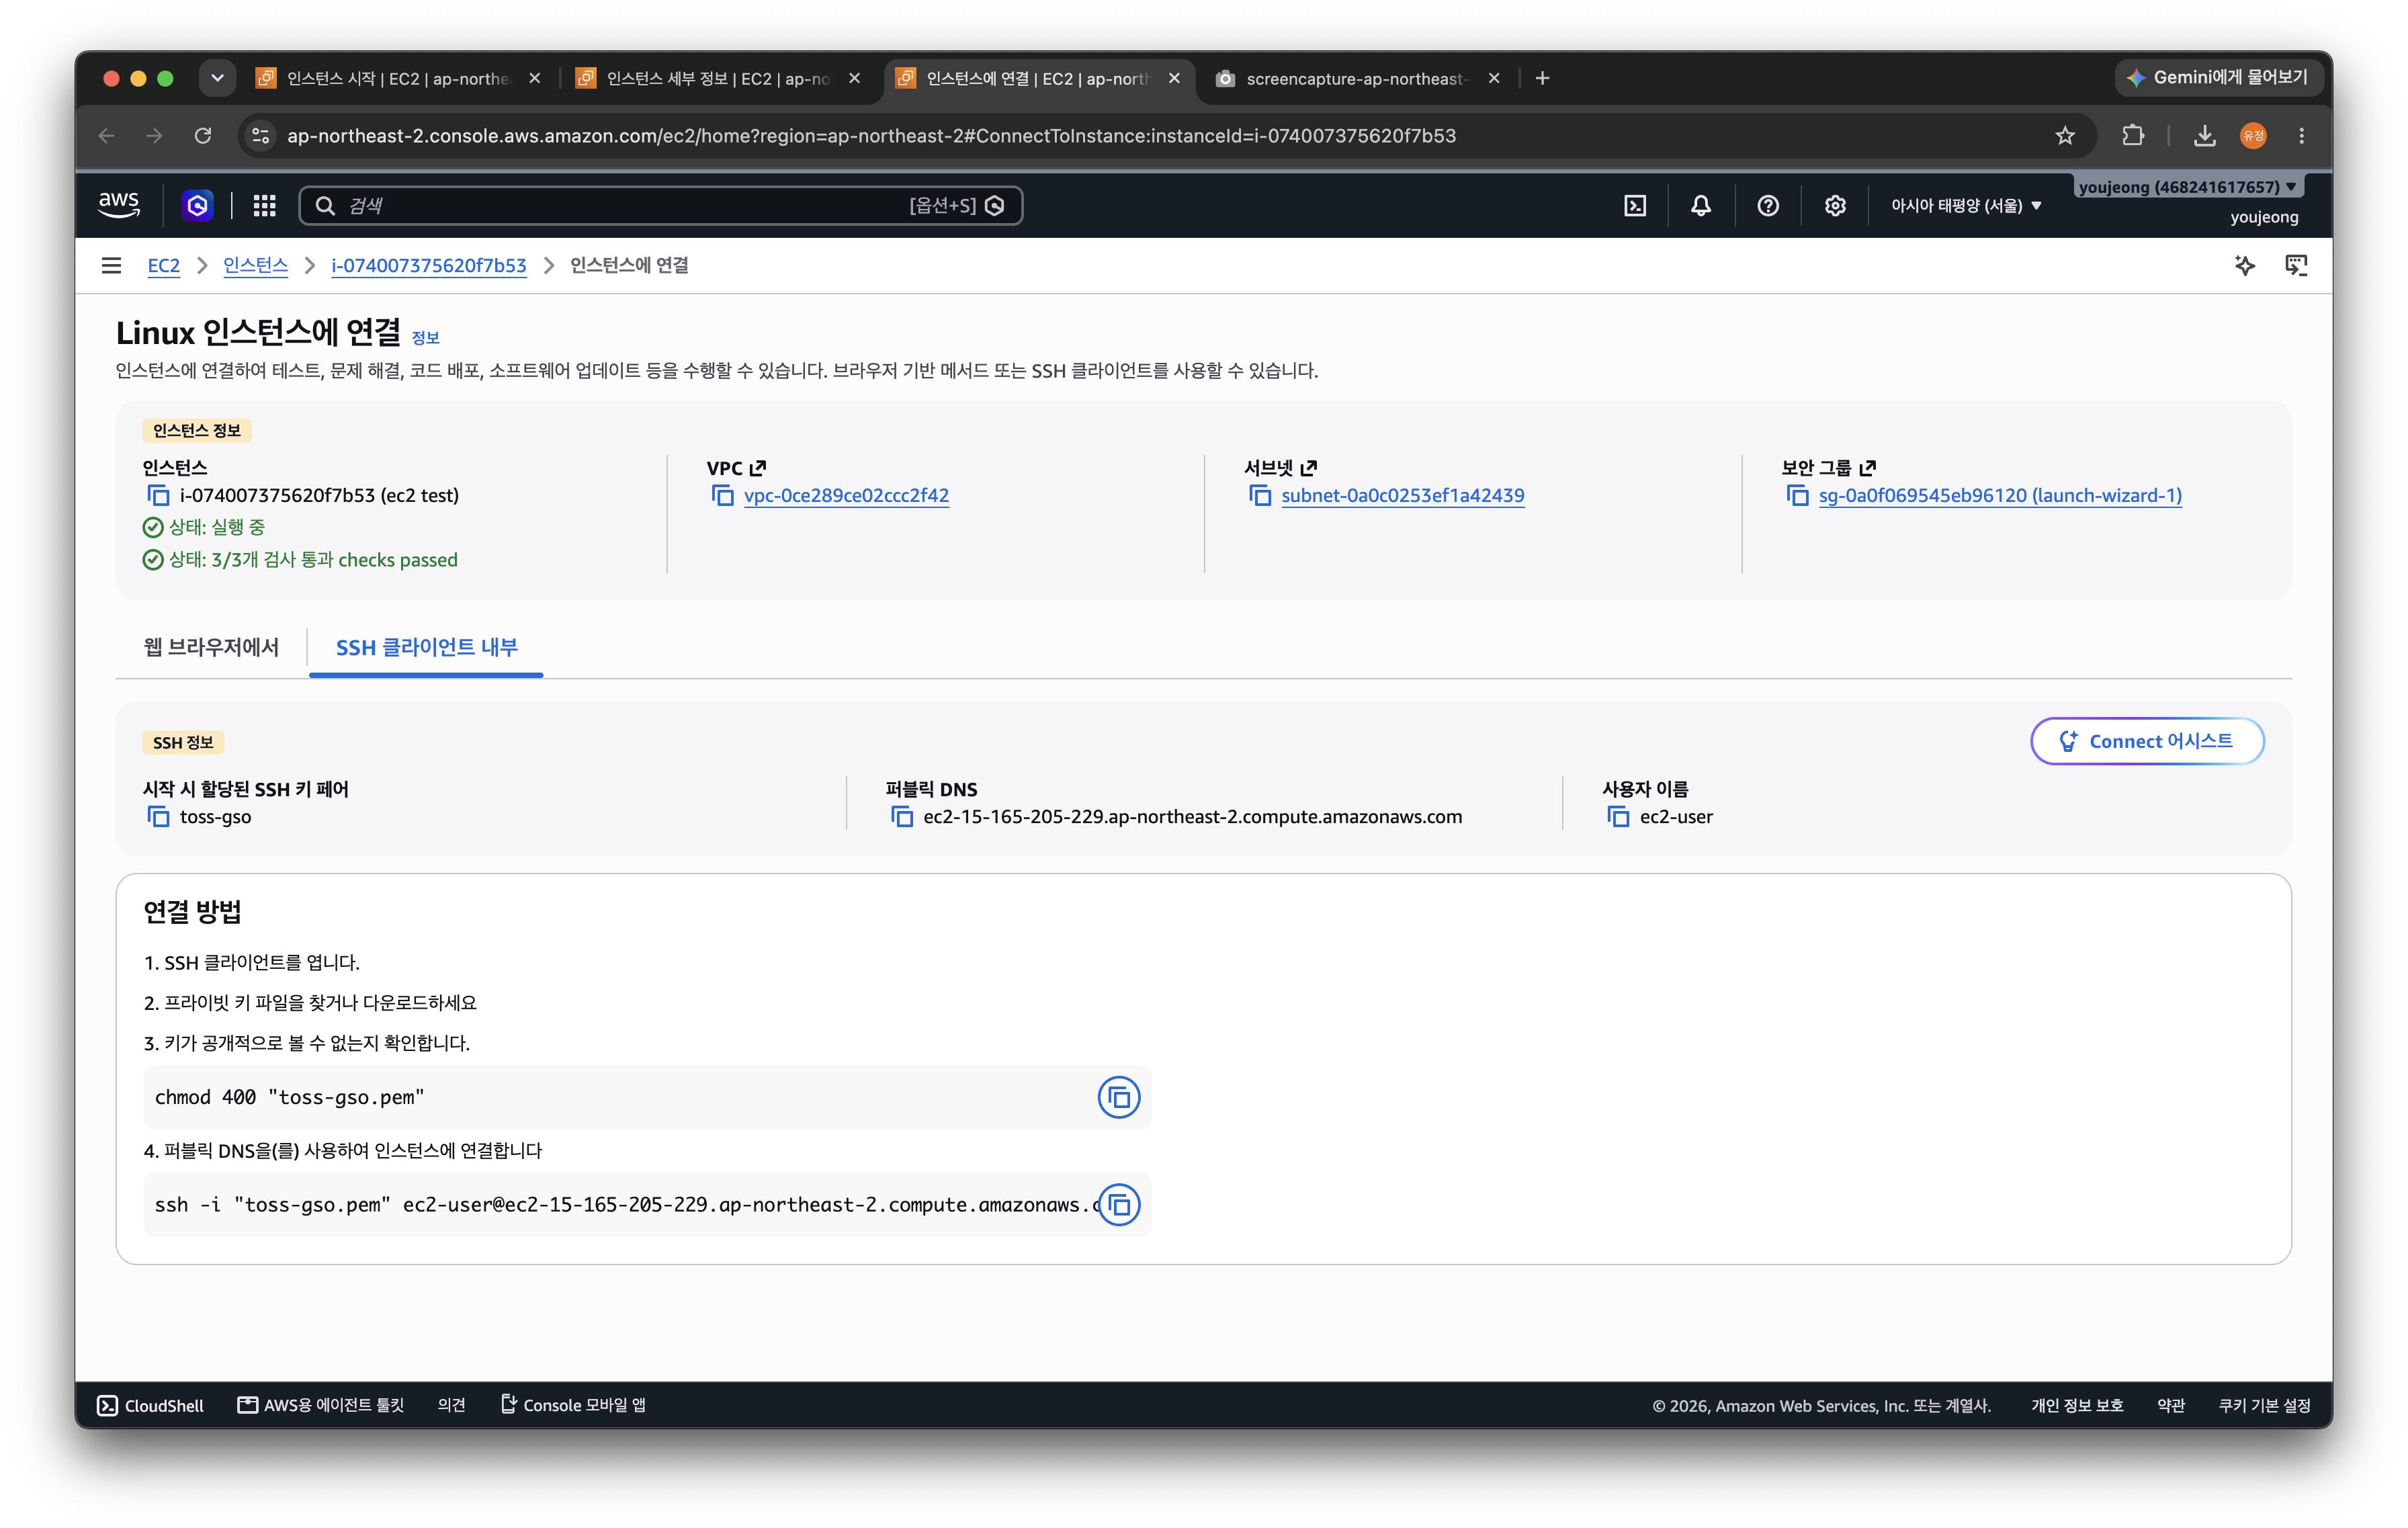
ssh로 연결하여 클라이언트 내부로 접속
ssh 정보 세가지
키 만들때 i 옵션 지정 사용자 이름@이메일 주소 → 이 세가지가 SSH 정보에 있는 세가지 항목이다.
ssh-keygen -t ed25519 -C "your_email@example.com"
ssh 로그인
zzanii@gwonhyeogchan-ui-MacBookPro aws % ls
toss.pem
zzanii@gwonhyeogchan-ui-MacBookPro aws % chmod 400 toss.pem

zzanii@gwonhyeogchan-ui-MacBookPro aws % ssh -i toss.pem ec2-user@ec2-3-26-215-129.ap-southeast-2.compute.amazonaws.com
   ,     #_
   ~\_  ####_        Amazon Linux 2023
  ~~  \_#####\
  ~~     \###|
  ~~       \#/ ___   https://aws.amazon.com/linux/amazon-linux-2023
   ~~       V~' '->
    ~~~         /
      ~~._.   _/
         _/ _/
       _/m/'
Last login: Thu Oct 15 07:42:13 2026 from 13.239.158.3
[ec2-user@ip-172-31-37-154 ~]$

# exit으로 로그아웃하여 나오면 된다.